
OpenWrt旁路由设置后部分设备无法上网:按症状排查与恢复
简答:OpenWrt 旁路由后只有部分设备断网,先查设备是否拿到正确网关和 DNS,再分别核对双 DHCP、IPv6 RA、DNS 53 端口、上游 NAT 与防火墙区域;
定义:OpenWrt 旁路由是把一台 OpenWrt 设备接入现有主路由网络,由终端或指定设备把它作为网关、DNS 或流量接管节点使用。
先按影响范围分流:不要先改一堆配置
如果旁路由自身可以联网,但局域网中只有手机、无线设备或某几台电脑无法上网,优先检查终端实际获得的网络参数。先在一台故障设备上记录 IPv4 地址、默认网关、DNS 和 IPv6 地址,再与正常设备对比。
| 现象 | 优先检查 | 建议动作 |
|---|---|---|
| 所有设备都无法上网 | 旁路由上游接口、默认路由、物理链路 | 先在旁路由执行 ping -c 3 主路由地址,再检查 ip route |
| 有线正常,Wi-Fi 设备异常 | 无线网络是否获得错误 DHCP、AP 隔离或 VLAN 边界 | 对比有线与无线终端的网关、DNS 和地址段 |
| 手机异常,部分电脑正常 | IPv6 RA、DHCPv6 和 IPv6 默认路由 | 临时关闭旁路由 LAN 的 IPv6 广播并重新连接 Wi-Fi |
| 网关指向旁路由正常,DNS 指向旁路由就断网 | DNS 监听地址、53 端口冲突和 DNS 劫持规则 | 先确认旁路由是否能本地解析,再检查 dnsmasq 与相关组件日志 |
| 手动设置网关后正常,自动获取后异常 | 双 DHCP 或旧租约 | 确认只有一个设备向该网段提供 DHCP,并让终端重新获取租约 |
OpenWrt 的 DHCP、DHCPv6、RA 和 NDP 可以分别配置;“忽略此接口”只代表不提供该接口的 DHCP 租约,不能自动证明 IPv6 RA、DNS 或其他服务都已关闭。具体字段可参考 OpenWrt DHCP 与 DNS 配置说明 和 odhcpd 官方参数说明。
最短恢复步骤:先恢复单一出口,再逐项加回功能
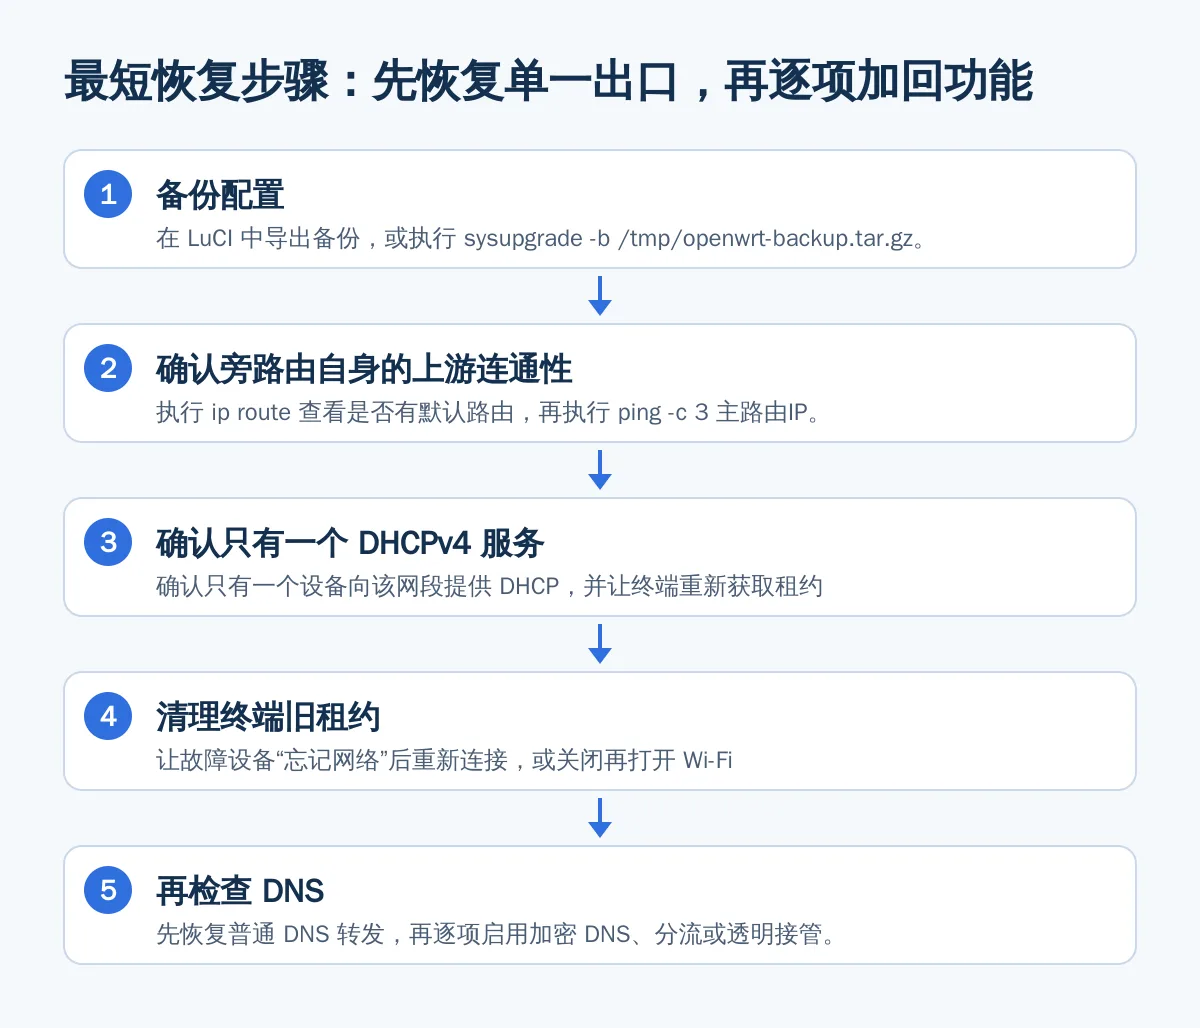
- 备份配置。在 LuCI 中导出备份,或执行
sysupgrade -b /tmp/openwrt-backup.tar.gz。不要在未记录原配置的情况下同时修改 DHCP、IPv6、DNS 和防火墙。 - 确认旁路由自身的上游连通性。执行
ip route查看是否有默认路由,再执行ping -c 3 主路由IP。如果这里失败,先处理网线、接口绑定、地址冲突或上游网关,不要先改客户端 DNS。 - 确认只有一个 DHCPv4 服务。旁路由作为“指定设备网关”使用时,通常应明确由哪台设备给客户端分配 IPv4 地址。若由主路由提供 DHCP,检查 OpenWrt 的 LAN DHCP 是否已按设计关闭;官方示例使用
uci set dhcp.lan.ignore="1"后提交并重启相关服务。执行前请确认接口确实名为lan,否则应替换为实际 UCI 段名。配置依据见 OpenWrt DHCP 配置示例。 - 清理终端旧租约。让故障设备“忘记网络”后重新连接,或关闭再打开 Wi-Fi;电脑也可以执行系统自身的重新获取地址操作。检查新获得的网关、DNS 是否来自预期设备。
- 如果只有手机或无线终端异常,暂时停用旁路由 LAN 的 IPv6 广播。在 LuCI 的 LAN DHCP 设置中,将 Router Advertisement 和 DHCPv6 按当前拓扑改为 disabled;命令行可按官方字段设置,例如
uci set dhcp.lan.ra="disabled"、uci set dhcp.lan.dhcpv6="disabled",然后提交并重启odhcpd。这一步只适合不需要由旁路由继续提供 IPv6 的拓扑,恢复 IPv6 前应先确认上游前缀、默认路由和分流规则完整。OpenWrt 的 IPv6 服务模式与 RA 行为见 IPv6 configuration。 - 再检查 DNS。在旁路由上执行
logread -e dnsmasq,并检查本机是否监听 53 端口。可用ss -lntup | grep ':53'查看监听进程;若 DNS 服务只监听 127.0.0.1,局域网设备即使把 DNS 指向旁路由地址也可能失败。先恢复普通 DNS 转发,再逐项启用加密 DNS、分流或透明接管。
这套顺序的目的不是证明某个原因一定存在,而是先把故障缩小到地址分配、IPv6、DNS 或转发中的一个层面。
旁路由能转发但部分设备回包失败:检查上游 NAT 与防火墙区域
当终端把旁路由作为网关,而旁路由的上游又连接到主路由时,主路由可能看不到终端的真实回程路径。此时,旁路由上游出口所在的防火墙区域可能需要启用 IPv4 Masquerading,使上游看到的是旁路由地址。OpenWrt 官方防火墙文档说明,masq 按区域控制出站 IPv4 地址伪装,通常配置在 WAN 类出口区域;具体以你的拓扑和安全边界为准,不能把任意 LAN 区域都打开伪装。参考 OpenWrt 防火墙配置。
- 进入 LuCI 的“网络→防火墙”,找到包含旁路由上游接口的出口区域。
- 确认该区域绑定的是实际上游接口,而不是只绑定了 LAN。
- 按需启用 IPv4 Masquerading,保存并应用。
- 观察故障设备是否恢复;如果恢复,记录这一变化,不要继续叠加其他 NAT 规则。
- 若仍异常,执行
fw4 print查看 fw4 生成的规则,必要时执行nft list ruleset检查实际规则集。
OpenWrt 22.03 默认使用基于 nftables 的 firewall4,替代了旧的 iptables-based firewall3;因此 22.03 及以后不应直接把旧教程中的 iptables -t nat ... MASQUERADE 当作通用修复命令。官方发行说明和排障文档分别说明了 fw4 的默认变更及 fw4 print 的检查方式:OpenWrt 22.03 发布说明、Netfilter 与 fw4 管理。
DNS 指向旁路由后断网:按 53 端口和解析链路排查
“网关指向旁路由能上网,但 DNS 也指向旁路由就断网”通常应先确认 DNS 服务本身,而不是马上判断为线路问题。排查顺序如下:
- 在旁路由本机查询一个域名,确认上游 DNS 可用。
- 确认 dnsmasq 或实际 DNS 服务监听 LAN 地址,而不是只监听回环地址。
- 检查是否有两个服务竞争 UDP/TCP 53 端口。
- 暂时关闭 DNS 劫持、透明接管或额外的 DNS 组件,恢复最小转发链路。
- 从故障终端执行系统自带的 DNS 查询命令,确认请求发往哪个地址、是否收到响应。
如果 OpenWrt 只需要继续提供 DNS 而不提供 DHCP,官方文档明确区分了“关闭 DHCP 角色”和“关闭 DNS 角色”;因此不要因为关闭 DHCP 就顺手停止 dnsmasq,除非你的拓扑确实有其他 DNS 服务。相关示例见 DHCP and DNS examples。
恢复与撤销:每次只回滚一个变量
如果修改后更多设备断网,先把终端网关和 DNS 临时恢复到主路由,确认基础网络恢复,再进入旁路由撤销最后一次变更。撤销顺序建议为:删除临时防火墙规则,恢复 DNS 监听和转发,恢复 DHCP 或 IPv6 服务,最后再恢复分流、透明接管或自定义脚本。
对于 fw4 环境,不要把旧的 iptables 规则直接复制到新系统。若确实需要自定义防火墙规则,应先阅读当前版本的 fw4 include 方式,并在应用前用 fw4 print 检查生成结果。配置文件修改前可使用 uci show network、uci show dhcp 和 uci show firewall 保存现场,便于逐项对比。
最终验证至少包括三层:旁路由能访问上游网关;故障终端能获得预期地址、网关和 DNS;终端能分别完成 IP 连通性测试与域名解析测试。单次 ping 成功不能证明 DNS、TLS、分流和所有目标服务都已正常。
常见问题
OpenWrt 旁路由后为什么只有手机不能上网?
优先检查 IPv6 RA、DHCPv6 和 IPv6 默认路由。手机可能同时获得 IPv4 与 IPv6 参数,而旁路由或主路由的 IPv6 路径并未按当前拓扑完整配置。可以先按官方 IPv6 字段关闭旁路由 LAN 的 RA 和 DHCPv6,重新连接 Wi-Fi;如果恢复,再单独设计 IPv6,而不是长期依赖临时关闭。
旁路由 DHCP 已经关闭,为什么部分设备仍然拿到错误网关?
“忽略此接口”只影响 OpenWrt 在该接口上的 DHCP 租约服务,不能排除主路由、无线控制器、虚拟网络或其他设备继续发送 DHCP。用终端实际获得的 DHCP 服务器、网关和地址段进行判断,并让设备重新获取租约。
OpenWrt 24.10 还能直接执行 iptables MASQUERADE 吗?
不应把旧版 iptables 命令当作默认修复方法。OpenWrt 22.03 起默认使用 fw4 和 nftables,建议优先通过 LuCI 或 UCI 配置防火墙区域,再用 fw4 print 和 nft list ruleset 检查结果。具体命令是否可用,还要以设备当前安装的软件包和版本为准。
旁路由自身能上网,是否就说明旁路由配置正确?
不能。旁路由自身的出站连接只证明本机到上游的一条路径可用,不能证明客户端 DHCP、DNS、转发、NAT、IPv6 和回程路径都正确。应至少用一台故障终端完成地址、网关、DNS、IP 连通性和域名解析的分层验证。
常见问题
OpenWrt 旁路由后为什么只有手机不能上网?
优先查 IPv6 RA、DHCPv6 和默认路由。先临时关闭旁路由 LAN 的 IPv6 广播并重新连接 Wi-Fi;若恢复,再按实际拓扑重新配置 IPv6。
旁路由 DHCP 关闭后,为什么设备仍拿到错误网关?
检查是否还有其他设备提供 DHCP,并对比终端实际获得的 DHCP 服务器、网关和地址段;修改后要重新获取租约。
OpenWrt 22.03 以后还能照抄 iptables MASQUERADE 吗?
不建议。22.03 起默认使用 fw4 和 nftables,应优先配置防火墙区域的 masquerading,再用 fw4 print 检查生成规则。
旁路由本机能上网,是否代表客户端配置正确?
不代表。还要验证客户端地址、网关、DNS、IPv4 转发、IPv6 路径和回程路由,单独的本机 ping 不能覆盖这些层面。
相关阅读
参考资料
- OpenWrt DHCP and DNS examples(openwrt.org)
- OpenWrt odhcpd 技术参考(openwrt.org)
- OpenWrt IPv6 configuration(openwrt.org)
- OpenWrt Firewall configuration(openwrt.org)
- OpenWrt 22.03.0 发布说明(openwrt.org)
- OpenWrt Netfilter Management(openwrt.org)